
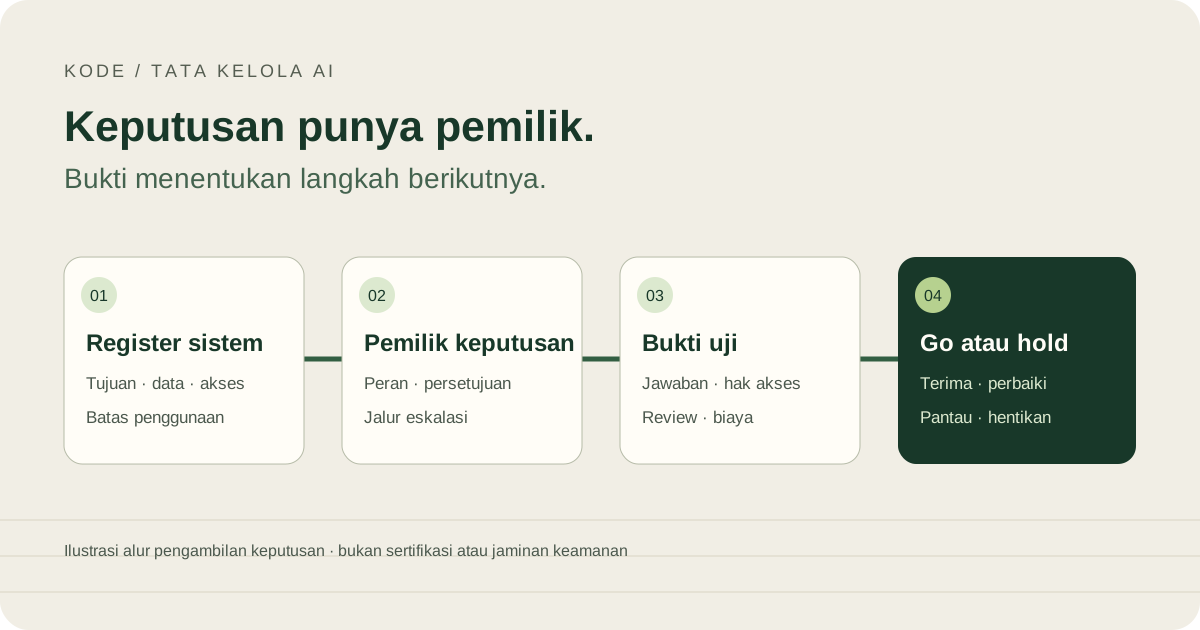
Tata kelola AI adalah aturan, peran, dan proses yang menentukan bagaimana perusahaan memilih, menguji, menggunakan, serta mengawasi sistem kecerdasan buatan. Tujuannya agar manfaat bisnis dapat dinilai bersama risiko, batas akses data, dan tanggung jawab manusia. Memiliki akun aplikasi AI belum berarti organisasi sudah memiliki tata kelola yang berjalan.
Bagi pemilik bisnis dan kepala operasional, pertanyaan awalnya cukup konkret: siapa yang boleh memasukkan dokumen, siapa yang memeriksa jawaban, dan siapa yang dapat menghentikan sistem ketika hasilnya bermasalah? Panduan ini membantu Anda menyusun jawaban tersebut menjadi register penggunaan AI, pembagian tugas, dan keputusan pilot. Contoh serta ambang uji di bawah adalah simulasi desain, bukan standar wajib atau hasil klien KODE.
Apa itu tata kelola AI dan mengapa penting?
Sistem AI dapat memakai model AI untuk menghasilkan prediksi, klasifikasi, atau draf. LLM atau large language model mempelajari pola bahasa untuk menghasilkan respons. Kelancaran respons bukan bukti bahwa jawaban sesuai fakta. Karena itu, penerapan AI memerlukan pengujian dalam konteks pekerjaan yang nyata.
AI governance menghubungkan keputusan bisnis dengan pengendalian teknologi selama pengembangan dan penerapan AI. Kebijakan menjelaskan penggunaan yang diperbolehkan; prosedur menjelaskan cara menjalankannya; bukti menunjukkan apakah pengendalian benar-benar diterapkan. Ketiganya diperlukan sepanjang siklus hidup AI, sejak pemilihan use case sampai sistem dihentikan.
Contohnya, chatbot internal dapat membantu mencari SOP. Namun, tanpa pemilik dokumen dan pemeriksaan hak akses, jawaban yang berguna untuk satu divisi dapat membocorkan informasi divisi lain. Sistem lain mungkin menghasilkan draf yang lancar tetapi memakai sumber kedaluwarsa. Tata kelola membuat risiko tersebut mempunyai penanggung jawab dan jalur penanganan.
Bedakan tata kelola AI dari pembelian perangkat lunak. Platform pemantauan dapat membantu pencatatan, tetapi tidak otomatis menentukan siapa yang berwenang menerima risiko. Penetapan tujuan, batas kewenangan, dan persetujuan penggunaan tetap merupakan keputusan organisasi.
Manfaat bagi keputusan investasi AI
- Prioritas jelas: tim memilih masalah operasional yang layak diuji, bukan memasang AI pada setiap proses.
- Akuntabilitas: hasil model, persetujuan manusia, dan tindakan lanjutan memiliki pemilik yang berbeda dan tercatat.
- Pengelolaan risiko: akses, kesalahan jawaban, biaya, dan perubahan penyedia dapat ditangani sebelum perluasan penggunaan.
- Evaluasi manfaat: waktu yang dihemat dibandingkan dengan waktu review, biaya operasi, dan pekerjaan ulang.
Manfaat tersebut merupakan tujuan pengendalian, bukan jaminan efisiensi atau pendapatan. Untuk menilai kelayakan ekonomi, gunakan panduan menghitung ROI AI dengan asumsi dan data proses Anda sendiri.
Prinsip tata kelola AI yang bertanggung jawab
Prinsip seperti transparansi, akuntabilitas, keamanan, privasi, keandalan, dan keadilan akan lebih berguna jika memiliki pemeriksaan operasional. Hindari dokumen etika AI yang hanya berisi nilai umum tanpa menyebutkan pemilik, bukti, atau waktu evaluasi.
| Prinsip | Kontrol yang dapat dirancang | Bukti yang diperiksa |
|---|---|---|
| Transparansi | Tandai draf berbantu AI dan tampilkan rujukan bila sistem memakai dokumen | Contoh keluaran dan daftar sumber |
| Akuntabilitas | Tetapkan pemilik bisnis serta pemberi persetujuan | Catatan keputusan dan penanggung jawab |
| Privasi dan keamanan | Batasi data masukan dan izin tiap peran | Matriks akses serta hasil uji negatif |
| Keandalan | Uji kasus normal, ambigu, dan gagal | Set evaluasi, versi model, dan temuan |
| Keadilan | Periksa perbedaan kegagalan pada kelompok kasus yang relevan | Hasil evaluasi terpisah dan tindak lanjut |
| Pengawasan manusia | Wajibkan review sebelum tindakan yang berdampak | Log persetujuan dan jalur eskalasi |
Uji negatif berarti memeriksa hal yang seharusnya ditolak. Misalnya, akun staf gudang tidak boleh memperoleh dokumen penggajian melalui pencarian AI. Lolos pertanyaan umum belum membuktikan keamanan. Periksa pula akses setelah pengguna pindah peran atau dokumen dicabut.
Tata kelola data, bias, dan perlindungan data pribadi
Tata kelola data menentukan asal, kualitas data, serta siapa yang boleh mengubah dan memakai informasi. Silsilah data menghubungkan sumber, transformasi, dan keluaran sehingga kesalahan dapat ditelusuri. Catat apakah dokumen sudah diperiksa, kapan diperbarui, dan untuk tujuan apa data diproses. Data pribadi memerlukan batas akses yang sesuai dengan kebutuhan pekerjaan; kumpulan dokumen yang mudah ditemukan belum tentu boleh dibagikan kepada semua pengguna.
Perlindungan data perlu dibahas bersama pemilik proses. Minta tim terkait menjelaskan peraturan perlindungan data dan ketentuan kontrak yang berlaku, termasuk hak subjek data dalam konteks tersebut. Pengendalian teknis harus dirancang sesuai dengan peraturan yang telah ditetapkan sebagai rujukan oleh fungsi berwenang; artikel ini tidak menilai kepatuhan organisasi Anda.
Bias juga dapat muncul dalam cakupan pengujian. Bila tim hanya memakai pertanyaan dari staf kantor pusat, hasilnya mungkin tidak mewakili variasi istilah cabang. Tambahkan kasus yang berbeda, periksa kegagalan, dan hindari menyatakan model bebas bias hanya dari satu nilai rata-rata. Keputusan yang etis memerlukan perhatian pada pihak yang terdampak serta mekanisme keberatan yang dapat ditangani.
Kerangka tata kelola AI: memakai NIST tanpa menjadikannya stempel kepatuhan
Artificial Intelligence Risk Management Framework (AI RMF) dari NIST ditujukan untuk penggunaan sukarela. Empat fungsi dalam AI RMF Core adalah Govern, Map, Measure, dan Manage. Govern melintasi fungsi lain; kerangka ini tidak disajikan sebagai urutan checklist yang wajib diikuti.
Untuk percakapan internal, Anda dapat memakai empat fungsi itu sebagai pertanyaan: siapa yang bertanggung jawab, apa konteks penggunaan, bagaimana hasil dinilai, dan bagaimana risiko ditangani? Contoh dokumen berikut merupakan rancangan praktis panduan ini, bukan persyaratan NIST.
- Govern: catat mandat pemilik sistem, batas keputusan, serta mekanisme pengecualian.
- Map: gambarkan pengguna, aliran data, pihak terdampak, dan konsekuensi kesalahan.
- Measure: siapkan evaluasi jawaban, akses, biaya, dan kebutuhan review pada kasus representatif.
- Manage: tentukan penanganan temuan, syarat perluasan, dan cara kembali ke proses sebelumnya.
Kerangka sukarela tidak menggantikan pemeriksaan hukum, kontrak, atau kebijakan sektoral. Minta fungsi legal, privasi, dan keamanan memeriksa kewajiban yang benar-benar berlaku pada organisasi dan data Anda. Jangan menyebut pilot telah patuh hanya karena mempunyai daftar kontrol.
Siklus hidup AI: inventaris sistem hingga penghentian
Sebelum membentuk komite besar, petakan aplikasi dan alur kerja yang sudah dipakai. Masukkan layanan berlangganan, fitur AI dalam perangkat lunak bisnis, model internal, integrasi API, dan alat pribadi yang dipakai untuk pekerjaan. Daftar ini bertujuan menemukan aliran data dan tanggung jawab, bukan sekadar menghitung lisensi.
Template register AI yang dapat disalin
- Nama sistem, unit pengguna, pemilik bisnis, serta kontak teknis.
- Tujuan penggunaan dan keputusan yang dibantu; jelaskan juga penggunaan yang dilarang.
- Sumber data, klasifikasi informasi, izin akses, dan lokasi pemrosesan yang sudah diverifikasi.
- Penyedia, model atau konfigurasi, integrasi, serta versi yang diuji.
- Penerima keluaran, pemeriksa manusia, dan kewenangan melakukan tindakan.
- Risiko utama, kontrol, bukti uji, keputusan persetujuan, dan tanggal review berikutnya.
- Biaya operasi, volume pemakaian, prosedur penghentian, dan pemilik tindak lanjut insiden.
Jika informasi belum diketahui, tulis “belum diverifikasi” dan tetapkan siapa yang mencarinya. Jangan mengisi lokasi penyimpanan, masa retensi, atau penggunaan data untuk pelatihan model berdasarkan asumsi. Periksa dokumentasi dan pengaturan produk yang benar-benar digunakan, termasuk kontraknya bila tersedia.
Arsitektur AI dan batas pengembangan model
Gambarkan arsitektur AI secara sederhana: sumber informasi, lapisan pencarian, model, integrasi, dan pengguna keluaran. Tidak semua solusi AI mengharuskan perusahaan melatih model sendiri. Pada sistem pencarian dokumen, data yang dipakai sebagai konteks berbeda dari data pelatihan model penyedia. Pastikan perbedaan ini dijelaskan saat pemanfaatan AI generatif dibahas dengan vendor; jangan menyamakan penyimpanan dokumen dengan persetujuan untuk melatih model.
Pada tahap penghentian, pemilik proses memastikan pengguna mendapat alur pengganti, integrasi dan izin yang tidak diperlukan dicabut, serta data ditangani sesuai keputusan retensi yang telah ditinjau. Catat alasan penghentian dan temuan yang relevan untuk proyek berikutnya. Dengan begitu, register tidak terus menampilkan sistem nonaktif sebagai layanan yang disetujui.
Siapa yang mengambil keputusan dan menerima risiko?
Tanggung jawab sebaiknya mengikuti keputusan, bukan hanya jabatan. Pemilik bisnis menentukan tujuan dan menerima hasil pilot; tim teknis menerapkan integrasi; pemilik data menyetujui sumber serta akses; fungsi keamanan dan privasi menilai kontrol sesuai mandatnya. Satu orang boleh memegang beberapa peran dalam tim kecil, tetapi keputusan tetap harus dicatat.
Seorang pemeriksa manusia juga memerlukan waktu dan kewenangan untuk menolak keluaran AI. Jika semua draf otomatis disetujui karena target kecepatan, adanya tombol persetujuan belum membuktikan pengawasan efektif. Ukur beban review serta alasan penolakan, lalu sesuaikan desain proses.
Rancang eskalasi sederhana: petugas melaporkan temuan kepada pemilik proses, pemilik proses menghentikan fungsi terdampak bila perlu, dan tim teknis menyimpan bukti versi serta melakukan perbaikan. Tetapkan pengganti ketika pemilik utama tidak tersedia. Pemasok dapat membantu investigasi, tetapi perusahaan tetap memerlukan pemilik keputusan internal.
Fungsi sumber daya manusia atau SDM dapat membantu pelatihan penggunaan alat yang disetujui. Berikan latihan untuk mengenali jawaban meragukan, melindungi informasi, dan mencatat koreksi secara konsisten. Pelatihan perlu menyesuaikan tugas pengguna; petugas layanan dan administrator infrastruktur menghadapi jenis keputusan yang berbeda. Pastikan informasi sensitif tetap dilindungi selama latihan maupun operasi.
Menilai risiko AI berdasarkan dampak penggunaan
Jangan menyamakan semua aplikasi AI. Draf ringkasan artikel publik berbeda dari sistem yang menyarankan pembayaran atau mengubah catatan pelanggan. Nilai sensitivitas data, besarnya dampak, jangkauan pengguna, kemampuan membatalkan tindakan, dan seberapa mudah kesalahan diketahui.
Panduan tata kelola AI Microsoft mengaitkan penilaian risiko dengan tujuan beban kerja, sumber data, serta hasil yang diharapkan. Dalam rancangan pilot Anda, gunakan konteks tersebut untuk menentukan kedalaman pemeriksaan, bukan menyalin seluruh kontrol platform lain.
Contoh pengelompokan untuk menentukan kedalaman review
Sebagai contoh internal, draf dari sumber publik dapat diuji dalam ruang terbatas; pencarian dokumen internal memerlukan pemeriksaan hak akses; tindakan yang mengubah sistem memerlukan otorisasi, batas tindakan, dan cara pemulihan. Kategori ini adalah rancangan diskusi, bukan klasifikasi hukum universal.
Pendekatan berbasis risiko membantu organisasi menempatkan review yang lebih dalam pada konsekuensi yang berpotensi signifikan. Jika AI berisiko memicu pembayaran salah, reputasi bisnis dan pekerjaan pemulihan ikut dipertimbangkan. AI berpotensi mempercepat penyusunan draf, tetapi manfaat AI baru dapat dinilai setelah biaya pemeriksaan dan kesalahan ikut dihitung. Dalam pendekatan tata kelola ini, tentukan apakah review dapat selesai dengan tim yang tersedia; bila tidak, kecilkan cakupan pilot agar selaras dengan tujuan organisasi.
Gunakan panduan RAG dan hak akses dokumen untuk mendalami kontrol pencarian. Artikel ini berfokus pada keputusan lintas sistem: siapa menyetujui penggunaan, bukti apa yang wajib tersedia, dan kapan penggunaan harus ditahan.
Simulasi pilot: asisten SOP dengan keputusan go atau hold
Misalkan tim operasional ingin menguji asisten untuk mencari SOP pengiriman. Simulasi ini menggunakan 40 pertanyaan uji: 24 kasus normal, delapan pertanyaan ambigu, dan delapan permintaan di luar izin. Angka ini adalah contoh desain, bukan ukuran sampel yang menjamin validitas statistik atau keamanan produksi.
Sebelum uji, pemilik proses menentukan bahwa jawaban harus menyertakan rujukan versi SOP, pertanyaan ambigu diarahkan untuk klarifikasi, dan semua permintaan di luar izin ditolak. Tim menyimpan jawaban acuan, identitas peran penguji, serta alasan setiap hasil diterima atau ditolak.
Anggap hasil simulasi menunjukkan 22 dari 24 kasus normal sesuai acuan, enam dari delapan kasus ambigu meminta klarifikasi, dan delapan dari delapan permintaan terlarang ditolak. Keberhasilan kasus normal adalah 22 ÷ 24 × 100% = 91,7%, dibulatkan satu desimal. Jangan menggabungkannya menjadi satu “akurasi AI” yang menutupi kegagalan pada kasus normal dan ambigu.
Keputusan yang masuk akal adalah hold untuk perluasan sampai kasus gagal ditinjau dan diuji ulang. Lolos delapan uji akses tidak membuktikan seluruh kemungkinan kebocoran sudah tercakup. Tambahkan kasus sesuai temuan, lakukan review terpisah, dan catat risiko tersisa yang diterima pemiliknya.
Setelah perbaikan, bandingkan waktu pencarian, waktu memeriksa sumber, pekerjaan ulang, dan biaya per pertanyaan yang selesai. Waktu keluaran AI yang cepat belum tentu menghasilkan proses yang lebih efisien. Pilot dinilai berdasarkan alur kerja lengkap dan kualitas keputusan manusia.
Pengembangan AI hingga operasi: kebijakan dan penanganan insiden
Kebijakan yang dapat dipakai sehari-hari menjawab data apa yang boleh dimasukkan, aplikasi mana yang disetujui, keluaran apa yang wajib diperiksa, serta tindakan apa yang tidak boleh dilakukan otomatis. Berikan contoh sesuai pekerjaan tim: dokumen pelanggan, laporan keuangan internal, rekaman percakapan, atau SOP terbatas.
Untuk pengembangan AI generatif, simpan versi prompt, sumber pengetahuan, konfigurasi alat, dan model yang diuji. Perubahan salah satu komponen dapat mengubah perilaku sistem. Tetapkan kapan perubahan memerlukan uji ulang, siapa yang memberikan persetujuan, dan kapan pengguna perlu diberi penjelasan tentang batas baru.
Monitoring dapat mencakup pertanyaan yang tidak terjawab, kesalahan rujukan, penolakan akses, koreksi petugas, biaya, dan waktu review. Pilih indikator sesuai tujuan sistem. Hindari menyimpan seluruh isi sensitif ke log hanya karena mudah; batasi akses dan atur retensi berdasarkan kebutuhan yang telah ditinjau.
Ketika terjadi insiden, tahan fungsi yang terdampak, simpan bukti yang diperlukan, periksa jangkauan dampaknya, dan berikan jalur kerja manual kepada pengguna. Pisahkan dugaan dari temuan terverifikasi. Setelah perbaikan, uji ulang penyebab dan kasus terkait sebelum fungsi diaktifkan kembali.
Tantangan implementasi: bagaimana risiko AI dikelola?
Tetapkan siapa yang memeriksa indikator, ambang minimum untuk eskalasi, dan kapan temuan ditindaklanjuti. Memantau kinerja berarti memeriksa apakah kontrol bekerja serta apakah kualitas layanan masih dapat diterima. Pemantauan berkelanjutan memerlukan pemilik tindak lanjut, bukan hanya dashboard yang tidak dibaca. Hasil validasi perlu dibawa ke rapat keputusan pilot, bukan tersimpan hanya di tim teknis.
Simpan daftar risiko terkait AI secara terpusat agar celah yang ditemukan satu divisi dapat diperiksa oleh pemilik sistem lain. Tantangan AI perusahaan dapat muncul pada perpindahan tanggung jawab: tim membeli alat, tim lain mengelola data, dan petugas akhir menanggung koreksi. Pada setiap tahap, pastikan keputusan dan batasnya dipantau, termasuk ketika sistem dipensiunkan.
Pertanyaan untuk vendor sebelum implementasi AI
- Bagaimana aliran data, akses subprosesor, retensi, dan penghapusan dapat diverifikasi?
- Apakah data masukan dipakai untuk pelatihan, dan pengaturan atau kontrak mana yang menjadi rujukan?
- Bagaimana hak akses pengguna diterapkan sampai tingkat dokumen dan tindakan?
- Apa yang terjadi ketika model, harga, sumber data, atau kebijakan layanan berubah?
- Bagaimana log, evaluasi, pemulihan, serta perpindahan penyedia dikelola?
- Siapa memegang keputusan go, hold, penghentian, dan penerimaan risiko tersisa?
Jawaban berupa demo perlu dibedakan dari kemampuan yang sudah diuji pada konfigurasi Anda. Minta daftar asumsi, batas layanan, dan tanggung jawab kedua pihak. Sertifikasi yang disebut vendor juga harus diperiksa ruang lingkupnya; jangan menganggap satu sertifikat otomatis mencakup semua sistem dan integrasi.
Langkah awal: satu proses dan pemilik keputusan
Pilih satu proses yang memiliki pemilik jelas, inventaris sumber data, serta batas tindakan yang dapat diuji. Susun register, daftar risiko, kriteria penerimaan, dan jalur eskalasi sebelum memperluas penggunaan. Gunakan checklist kesiapan proyek AI sebagai persiapan proyek, kemudian lengkapi dengan keputusan dan bukti tata kelola khusus proses tersebut.
Fondasi tata kelola AI yang efektif adalah kemampuan menunjukkan keputusan dan buktinya. Jangan mengejar dokumen komprehensif sebelum ada satu alur yang dapat dijalankan. Mulai dari daftar singkat, uji, temukan kekurangan, lalu perbaiki. Anda dapat memakai pola ini untuk mendokumentasikan batas penggunaan secara bertahap sambil menjaga fokus pada kebutuhan bisnis.
KODE membantu bisnis memetakan prioritas serta membangun otomasi laporan, chatbot, AI agent, dan pencarian dokumen dengan batas akses dan review tim. Untuk mendiskusikan kebutuhan, siapkan satu proses, volume pekerjaan, sumber data, dan kendala utamanya. Diskusikan rencana pilot dengan KODE agar ruang lingkup teknis dan pengawasan manusia dapat dibahas sejak awal. Diskusi teknis tidak menggantikan audit hukum atau sertifikasi kepatuhan.
Pertanyaan umum tentang tata kelola AI
Apakah usaha kecil memerlukan aturan ini?
Perlu ada aturan yang sebanding dengan penggunaannya. Tim kecil dapat mulai dengan daftar aplikasi yang disetujui, batas data, pemilik proses, dan review keluaran. Kedalaman kontrol mengikuti dampak serta sensitivitas pekerjaan, bukan jumlah rapat atau panjang kebijakan.
Apakah AI governance sama dengan etika AI?
Etika membantu menentukan nilai yang ingin dijaga. Tata kelola menerjemahkan nilai dan tujuan organisasi menjadi peran, keputusan, kontrol, serta bukti. Keduanya berhubungan, tetapi pernyataan etika saja belum membuktikan kontrol dijalankan.
Apakah tata kelola membuat penggunaan AI selalu aman?
Tidak ada checklist yang membuktikan semua risiko telah hilang. Tata kelola membantu mengenali risiko, menguji kontrol, menetapkan batas, dan menangani temuan. Keputusan memperluas penggunaan memerlukan bukti yang sesuai konteks dan penerimaan risiko tersisa oleh pihak berwenang.
Kapan evaluasi perlu diulang?
Tinjau kembali ketika tujuan, data, pengguna, model, integrasi, atau kewenangan tindakan berubah; ketika ditemukan insiden; serta pada jadwal review yang disepakati. Simpan alasan perubahan dan versi bukti agar keputusan berikutnya tidak bergantung pada ingatan tim.